Sejak akhir tahun 2025, malware telah menyebar dengan cepat melalui Steam Workshop, layanan bawaan platform game bagi pemain untuk membuat dan berbagi konten khusus. Para penyerang terutama menargetkan para gamer di Tiongkok dan Rusia, dengan tujuan untuk membajak akun mereka. Untuk melakukan hal ini, mereka mengeksploitasi Wallpaper Engine – aplikasi wallpaper hidup populer yang tersedia di Steam – khususnya memanfaatkan fitur berbagi Lokakarya. Malware tersebut tersembunyi di dalam paket wallpaper yang dibagikan pengguna satu sama lain. Menjalankan salah satu wallpaper yang disusupi ini dapat menyebabkan akun Steam dicuri atau membuat sistem korban terinfeksi pintu belakang atau penambang kripto.
Apa itu Mesin Wallpaper?
Wallpaper Engine adalah aplikasi yang memungkinkan Anda memasang wallpaper animasi di desktop Anda. Ini tersedia untuk Windows dan Android, meskipun penyelidikan kami hanya berfokus pada versi Windows. Berkat komunitas Steam yang sangat besar, aplikasi ini cukup populer, memiliki sekitar 100.000 pengguna aktif setiap hari dan hampir satu juta ulasan. Muncul dengan editor bawaan sehingga pengguna dapat membuat desain mereka sendiri, dan mendukung beberapa jenis wallpaper berbeda:
ADVERTISEMENT

SCROLL TO RESUME CONTENT
- Video: MP4, WebM, dan format video umum lainnya
- Pemandangan: wallpaper interaktif yang dibuat di dalam editor aplikasi itu sendiri
- Halaman web: Halaman HTML didukung oleh JavaScript dan CSS, yang juga dapat menyertakan elemen audio dan video
- Aplikasi: jendela aktif dari perangkat lunak pihak ketiga yang kompatibel dengan Windows yang ditetapkan Wallpaper Engine sebagai latar belakang desktop pengguna
Jenis yang terakhir, wallpaper aplikasi, adalah tempat yang berisiko, karena ini pada dasarnya adalah program yang berdiri sendiri. Itu bisa berupa apa saja mulai dari mini-game yang Anda mainkan langsung di desktop, hingga agenda, kalender, monitor sistem, atau widget yang melacak penggunaan CPU atau GPU Anda.
Wallpaper aplikasi: risiko keamanan bawaan
Seluruh konsep “wallpaper aplikasi” pada dasarnya memungkinkan kode asing dijalankan langsung di komputer Anda. Penjahat dunia maya memperhatikan fitur ini dan mulai menyematkan malware langsung ke jenis wallpaper ini. Karena Wallpaper Engine mengandalkan Steam Workshop untuk berbagi konten, siapa pun dapat membuat wallpaper dan menerbitkannya agar komunitas dapat mengunduh dan memasangnya secara gratis. Tentu saja, pengaturan ini menjadi magnet bagi pelaku kejahatan.
Kami menemukan lusinan wallpaper aplikasi berbahaya yang beredar di Steam Workshop, dan masing-masing telah diunduh ribuan – atau bahkan puluhan ribu – kali.
Saat kami menganalisisnya, kami menemukan dua metode berbeda yang digunakan penyerang untuk menyebarkan malware mereka:
- Arsip yang berisi wallpaper yang dapat dieksekusi bersama dengan file berbahaya. Payload ini biasanya terdiri dari file EXE, DLL, atau skrip berbahaya yang disusupi.
- Dalam kasus lain, penyerang melakukan tindakan yang tidak benar dengan menyembunyikan malware di dalam arsip yang dilindungi kata sandi. Entah korban ditipu untuk mengetikkan kata sandi, atau skrip menanganinya secara otomatis. Penyerang akan menyembunyikan kata sandi di depan mata – baik di nama arsip atau di dalam konfigurasi JSON yang diinstal bersama dengan file wallpaper lainnya. Untuk semua variasi lainnya, payload terpicu secara otomatis saat pengguna memilih dan menerapkan wallpaper.
Di dalam wallpaper game yang terinfeksi
Layar utama aplikasi wallpaper
Di permukaan, contoh wallpaper (di atas) yang kami temukan pada bulan Desember 2025 terlihat sama sekali tidak berbahaya. Setelah diluncurkan, sama sekali tidak ada yang memicu kecurigaan Anda. Game bawaan melakukan booting dengan sempurna, berjalan dengan lancar, dan kontrol desktop berfungsi sebagaimana mestinya. Namun di balik layar, infeksi besar-besaran sedang terjadi. Hanya dalam beberapa menit, pengguna mungkin tiba-tiba menyadari akun Steam mereka telah dibajak, atau menemukan komputer mereka dilumpuhkan oleh malware, dengan file mereka dienkripsi oleh ransomware atau kinerja sistem mereka menurun karena penambang kripto yang tersembunyi.
Bagaimana malware menyebar
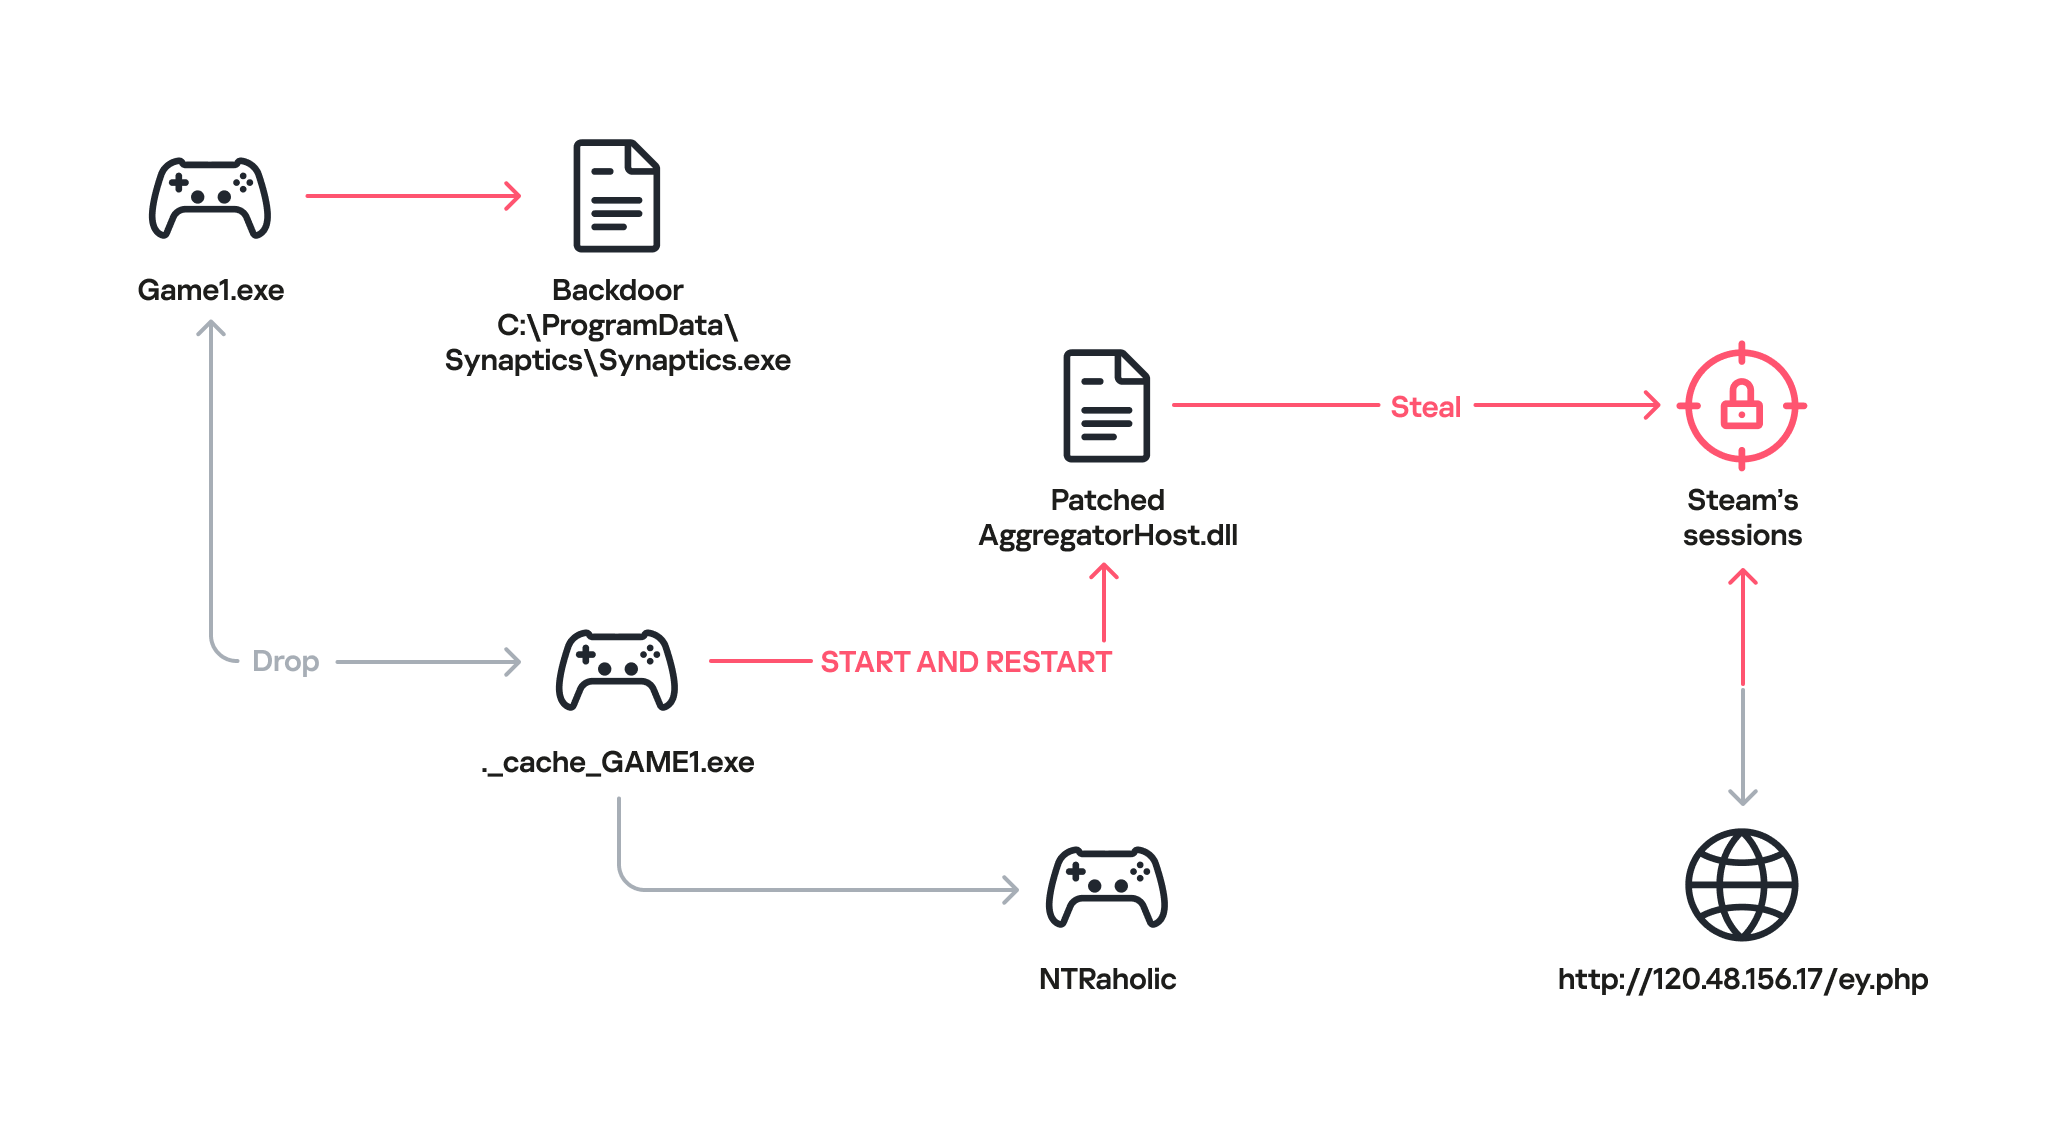
Setelah wallpaper game diluncurkan, ia mengeluarkan file pintu belakang bernama Synaptics.exe (bagian dari keluarga malware DarkKomet) langsung ke sistem korban. Pada saat yang sama, nama yang dapat dieksekusi ._cache_GAME1.exe menyala untuk mem-boot game sebenarnya, NTRaholic.
Tapi itu ._cache_GAME1.exe modul melakukan tugas ganda. Ini secara bersamaan menginstal versi khusus dari perpustakaan sistem yang disebut AggregatorHost.dll dengan payload di dalamnya. Perpustakaan yang dimodifikasi ini memiliki satu tujuan utama: melacak aplikasi Steam di komputer dan mencari kredensial akun.
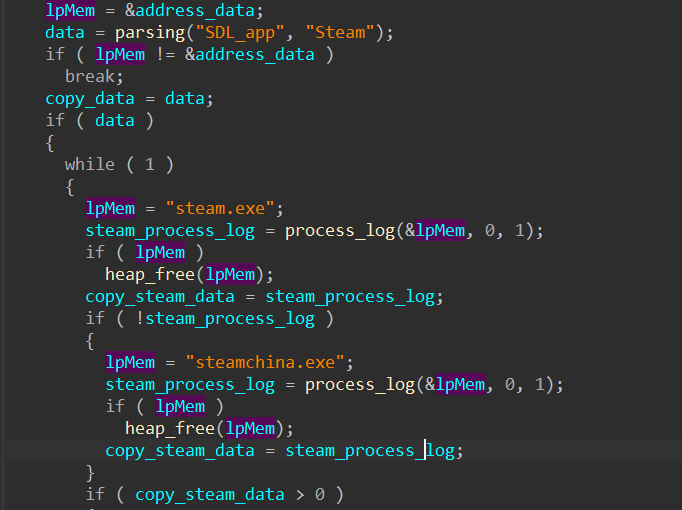
Mencari aplikasi Steam
Selanjutnya, perpustakaan yang dimodifikasi membajak sesi Steam langsung pengguna.
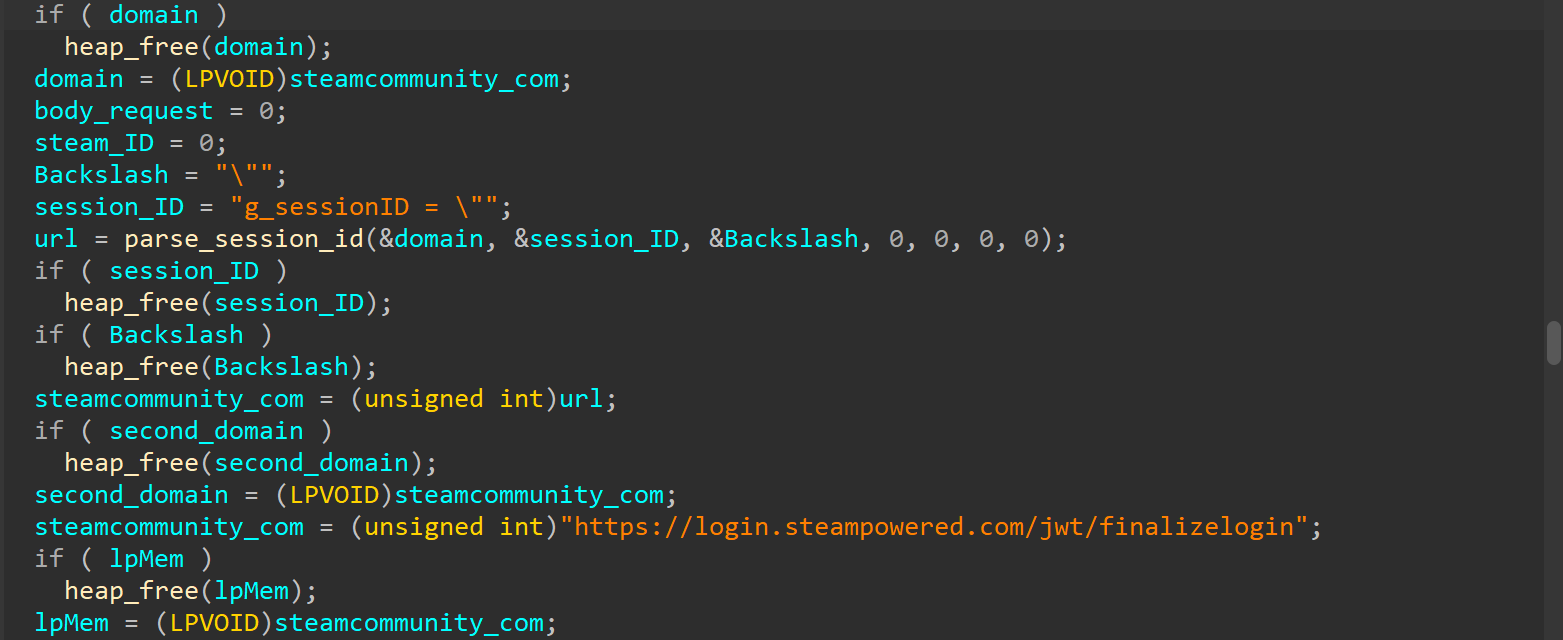
Membajak sesi Steam
Setelah itu, AggregatorHost.dll yang disusupi mengirimkan semua data yang dikumpulkan ke server yang dikendalikan oleh peretas di hxxp://120.48.156(.)17/ey.php. Setelah penyerang menguasai sesi aktif tersebut, mereka dapat menggunakan akun korban untuk mengunggah lebih banyak wallpaper berbahaya ke Steam Workshop.
Atribusi dan korban
Wallpaper permainan yang dijelaskan di atas hanyalah salah satu variasi dari banyak variasi yang kami temukan selama penelitian kami. Dengan memanfaatkan fitur wallpaper aplikasi, pelaku kejahatan telah berhasil mendistribusikan hampir semua jenis malware – mulai dari pencuri informasi populer dan pintu belakang hingga penambang kripto dan pemuat botnet.
Karena rangkaian alat yang digunakan sangat beragam, kami menduga hal ini bukanlah hasil karya satu dalang. Sebaliknya, tampaknya banyak kelompok peretas independen yang tersebar dan semuanya mengikuti tren yang sama. Saat ini, target utamanya adalah para gamer di Tiongkok. Gaya dan judul gambar wallpaper dirancang khusus untuk mereka, dan data mendukungnya: sistem keamanan kami secara mengejutkan menangkap 89% upaya pengunduhan berbahaya yang terjadi di sana. Meski begitu, tidak ada yang bisa menghentikan para penyerang ini untuk melakukan serangan serupa di belahan dunia lain. Rusia berada di posisi kedua untuk total unduhan sebesar 5,5%, diikuti oleh segelintir negara dan wilayah lain: Singapura (1,4%), Hong Kong (0,9%), Jerman (0,9%), Vietnam (0,9%), India (0,5%), dan Kanada (0,5%).

Pengunduhan wallpaper aplikasi berbahaya berdasarkan wilayah
Bagaimana agar tetap aman
Investigasi kami membuktikan bahwa bahkan platform tepercaya seperti Steam Workshop tidak sepenuhnya aman dari malware. Dalam kebanyakan kasus, kami menangkap ancaman lama dan familiar seperti DarkKomet, pencuri informasi Lumma dan Vidar, dan pemuat RenEngine. Solusi Kaspersky dapat dengan mudah mengenali dan memblokir semua muatan ini, tidak peduli seberapa pintar kemasannya, berkat lapisan keamanan proaktif kami. Berikut adalah beberapa keputusan deteksi ancaman spesifik yang diberikan pada objek yang kami temukan selama penelitian:
- WAKTU:Trojan-PSW.Win32.gen
- WAKTU:Trojan-PSW.Win32.Python.gen
- HEUR:Pintu Belakang.Win32.DarkKomet
- Trojan-Dropper.Python.Agent
- WAKTU:Trojan-Ransom.Win32.Gen.gen
- PDM:Trojan.Win32.Generik.
Saat postingan ini ditayangkan, tim Steam telah menghapus wallpaper dan tautan berbahaya yang teridentifikasi dari platform. Namun, mengingat seberapa sering wallpaper baru yang terinfeksi terus bermunculan di Steam Workshop, Anda tidak boleh mengandalkan Steam untuk menangkap semuanya. Sangat disarankan untuk menjalankan pemindaian antivirus pada jenis wallpaper ini sebelum Anda benar-benar menerapkannya.
Indikator kompromi
MD5
server C2
Wallpaper berbahaya
Pembaruan, 17 Juni
Kami telah mengonfirmasi bahwa wallpaper berbahaya tersebut sudah ada di aplikasi pada awal Agustus 2025.
Konten di atas dibuat oleh pihak ketiga. Newsroom.id tidak bertanggung jawab atas isi maupun akibat yang ditimbulkan oleh konten ini. Agregator artikel oleh JetMedia Digital Agency