Pesan obrolan Twitch yang berbahaya dapat diubah menjadi eksekusi kode asli pada PC Windows streamer dengan menyatukan hamparan OBS yang rentan dengan kerentanan Chromium yang sudah ketinggalan zaman.
Serangan ini mengharuskan streamer menggunakan OBS Studio 32.2.2 atau lebih lama tanpa mengubah pengaturan keamanan defaultnya.
ADVERTISEMENT

SCROLL TO RESUME CONTENT
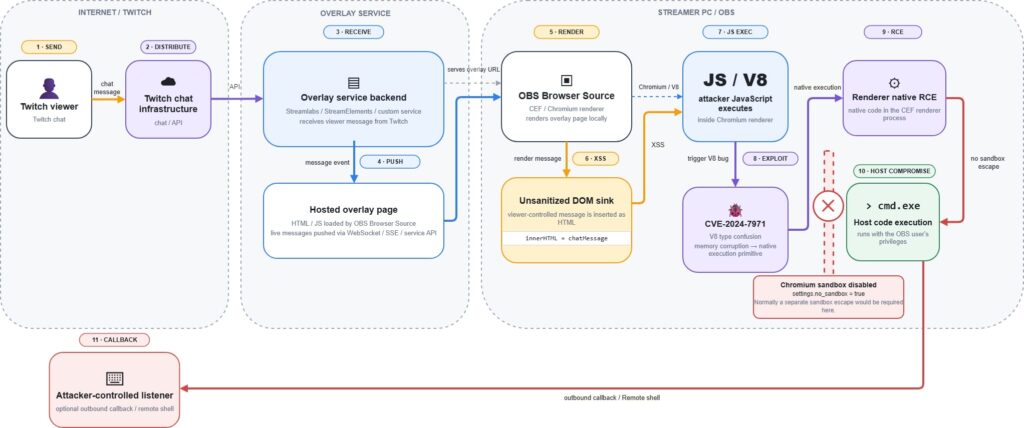
Penelitian dimulai setelah peneliti Orange melihat tangkapan layar yang diposting oleh seorang teman yang menunjukkan kode dari hamparan obrolan Twitch khusus. Hamparan tersebut menyisipkan pesan pemirsa langsung ke halaman sebagai HTML tanpa sanitasi, menciptakan cacat skrip lintas situs (XSS) yang memungkinkan penampil Twitch mengeksekusi JavaScript di dalam hamparan.
Orange mulai berkoordinasi dengan pengembang overlay pada bulan Februari 2026 dan kemudian mereproduksi rantai serangan lengkap pada sistem Windows 11 yang diperbarui pada bulan Juli. Masalah ini dilaporkan ke tim OBS pada 19 Agustus, sebelum diumumkan ke publik pada 22 September.
OBS Studio adalah aplikasi sumber terbuka yang banyak digunakan untuk streaming langsung dan perekaman video. Fitur Sumber Perambannya memungkinkan streamer untuk menampilkan konten berbasis web seperti kotak obrolan, peringatan donasi, pemberitahuan pengikut, animasi, dan widget interaktif lainnya langsung di dalam sebuah adegan.
Sumber Browser ini dirender menggunakan Chromium melalui Chromium Embedded Framework (CEF). Artinya, overlay yang rentan tidak hanya menampilkan teks: XSS memungkinkan JavaScript yang dikendalikan penyerang untuk mengeksekusi di dalam perender Chromium yang tertanam di OBS.
Biasanya, mengkompromikan perender Chromium tidak langsung memberikan akses ke sistem operasi yang mendasarinya karena kotak pasir browser membatasi apa yang dapat dilakukan oleh proses yang dikompromikan. Namun, OBS mengonfigurasi lingkungan CEF-nya dengan kotak pasir Chromium dinonaktifkan.
Oranye
Orange menemukan bahwa OBS Studio 32.2.2 juga mengirimkan Chromium 127.0.6533.120 dengan V8 12.7.224.18, sehingga rentan terhadap CVE-2024-7971, kerentanan kebingungan tipe V8 yang diperbaiki Google di Chrome 128 pada Agustus 2024.
CVE-2024-7971 diketahui telah dieksploitasi dalam serangan dunia nyata. Microsoft sebelumnya menghubungkan eksploitasi kerentanan dengan aktor ancaman Korea Utara yang dilacaknya sebagai Citrine Sleet, sementara CISA menambahkan kelemahan tersebut ke katalog Kerentanan yang Diketahui dan Dieksploitasi.
Orange mengembangkan eksploitasi bukti konsep untuk versi CEF yang dibundel dengan OBS. Dalam rantai yang ditunjukkan, pesan Twitch berbahaya memicu XSS overlay, JavaScript mengeksploitasi CVE-2024-7971 untuk mendapatkan eksekusi kode asli di dalam perender Chromium, dan tidak adanya sandbox berarti tidak diperlukan kerentanan sandbox-escape tambahan.
Peneliti menekankan bahwa instalasi OBS default tidak secara otomatis rentan terhadap pesan Twitch. Titik masuk jarak jauh bergantung pada Sumber Browser yang menjadikan data yang dikontrol pemirsa sebagai HTML yang tidak bersih. Halaman web yang dikendalikan penyerang yang dimuat langsung ke Sumber Browser OBS atau dok browser berpotensi memberikan jalur lain ke tahap eksploitasi browser.
OBS sejak itu sedang mengerjakan dua pertahanan. Proyek ini meningkatkan browser tertanamnya ke CEF 128 atau lebih baru, dengan perubahan terkait digabungkan ke dalam obs-browser dan obs-studio pada bulan September. Tim juga sedang menguji apakah sandbox Chromium dapat diaktifkan kembali setelah masalah kompatibilitas sebelumnya yang melibatkan autentikasi.
Hingga versi yang diperbarui diterapkan, streamer dan pengembang overlay harus memperlakukan konten Sumber Browser sebagai tidak tepercaya. Pesan pemirsa harus disisipkan sebagai teks biasa jika memungkinkan, dan aplikasi apa pun yang benar-benar memerlukan HTML harus membersihkannya sebelum merendernya di dalam OBS.
Jika Anda menyukai artikel ini, pastikan untuk mengikuti kami X/Twitter dan juga LinkedIn untuk konten yang lebih eksklusif.
Konten di atas dibuat oleh pihak ketiga. Redaksi tidak bertanggung jawab atas isi maupun akibat yang ditimbulkan oleh konten ini. Agregator artikel oleh JetMedia Digital Agency